
Ein relevanter Aspekt der Cybersicherheit ist die Vielfalt möglicher Bedrohungswege, die als Angriffsvektor bezeichnet werden. Dabei reicht das Spektrum von einfachen Passwortübergriffen bis zu komplexen Angriffen auf neue Technologien wie der Blockchain. Für die Sicherung von Nutzerkonten ist eine robuste Authentifikation ein wesentlicher Baustein, beispielsweise durch Mehr-Faktor-Verfahren oder biometrische Systeme. Um automatisierte Zugriffe auf Webdienste einzuschränken, spielt der Einsatz von CAPTCHA eine wichtige Rolle. Die fortlaufende Entwicklung der Cyber-Sicherheit erfordert eine ständige Weiterentwicklung technischer und organisatorischer Maßnahmen, da Angreifer ihre Methoden kontinuierlich anpassen.
Im Zeitalter der raschen Cybernation wandeln sich immer mehr Prozesse in digitale Abläufe. Die mit der Digitalisierung einhergehende Vernetzung öffnet jedoch neue Wege für Angriffe und lässt komplexe Filterblasen entstehen, in denen gezielte Fehlinformationen oder Manipulationen besonders wirken. Eine grundlegende Maßnahme zum Schutz digitaler Systeme ist die Verwendung einer Firewall, um unerwünschten Datenverkehr abzuwehren. Darüber hinaus hilft der Grundschutz dabei, grundlegende Sicherheitsvorgaben zu etablieren, beispielsweise durch standardisierte Richtlinien, die Organisationen als Basis nutzen können, um sich dem wachsenden Gefahrenumfeld ausgesetzt zu sehen.
Ein Unternehmen könnte beispielsweise zur Absicherung sensibler Kundendaten ein Hardware Security Module, kurz HSM, einsetzen, um kryptografische Schlüsselmaterialien sicher zu verwalten und damit den Zugriff auf interne Daten gezielt zu steuern. Die Einführung eines Informationssicherheits-Managementsystems, kurz ISMS, das nach ISO 27001 zertifiziert ist, bildet dabei die Grundlage für einen strukturierten Aufbau und eine kontinuierliche Überprüfung aller sicherheitsrelevanten Prozesse im Betrieb. Der Aspekt der Informationssicherheit wird im Rahmen dieses Systems ganzheitlich betrachtet: Neben technischen Lösungen werden auch organisatorische und personelle Maßnahmen verpflichtend einbezogen, um die Angriffsfläche auf allen Ebenen zu minimieren. Unternehmen, die als Kritische Infrastruktur klassifiziert sind, beispielsweise Strom-, Wasser- oder Gesundheitsversorger, stehen zusätzlich unter besonderem regulatorischem Druck. Hier genügen Standardmaßnahmen nicht, da schon kleinere Sicherheitsvorfälle potenziell weitreichende Folgen für die Versorgung der Bevölkerung und wichtige gesellschaftliche Funktionen haben könnten. Hypothetisch könnte ein Krankenhaus als Teil der Kritischen Infrastruktur spezifische Audits und Notfallpläne implementieren, um auf Cyberangriffe vorbereitet zu sein und im Ernstfall schnell wieder zu funktionieren. Technische Fortschritte, etwa durch Künstliche Intelligenz, eröffnen einerseits neue Möglichkeiten zur Erkennung und Abwehr von Bedrohungen, bergen aber auch zusätzliche Risiken, insbesondere dort, wo selbstlernende Systeme produktionsrelevante Entscheidungen treffen. Die Nutzung von Fachliteratur wie dem Lehrbuch Cyber-Sicherheit unterstützt fundierte Aus- und Weiterbildungsmaßnahmen für Mitarbeiter. Trotz fortschrittlicher Technologien bleibt die Gefahr von Malware bestehen, etwa wenn Angreifer über ungesicherte Schnittstellen in Firmennetzwerke einzudringen versuchen und dort ernsthafte Schäden verursachen könnten. Ergänzend kann das Sammeln und Auswerten frei verfügbarer Informationen mittels OSINT dazu beitragen, aktuelle Bedrohungen frühzeitig zu erkennen und gezielte Maßnahmen einzuleiten.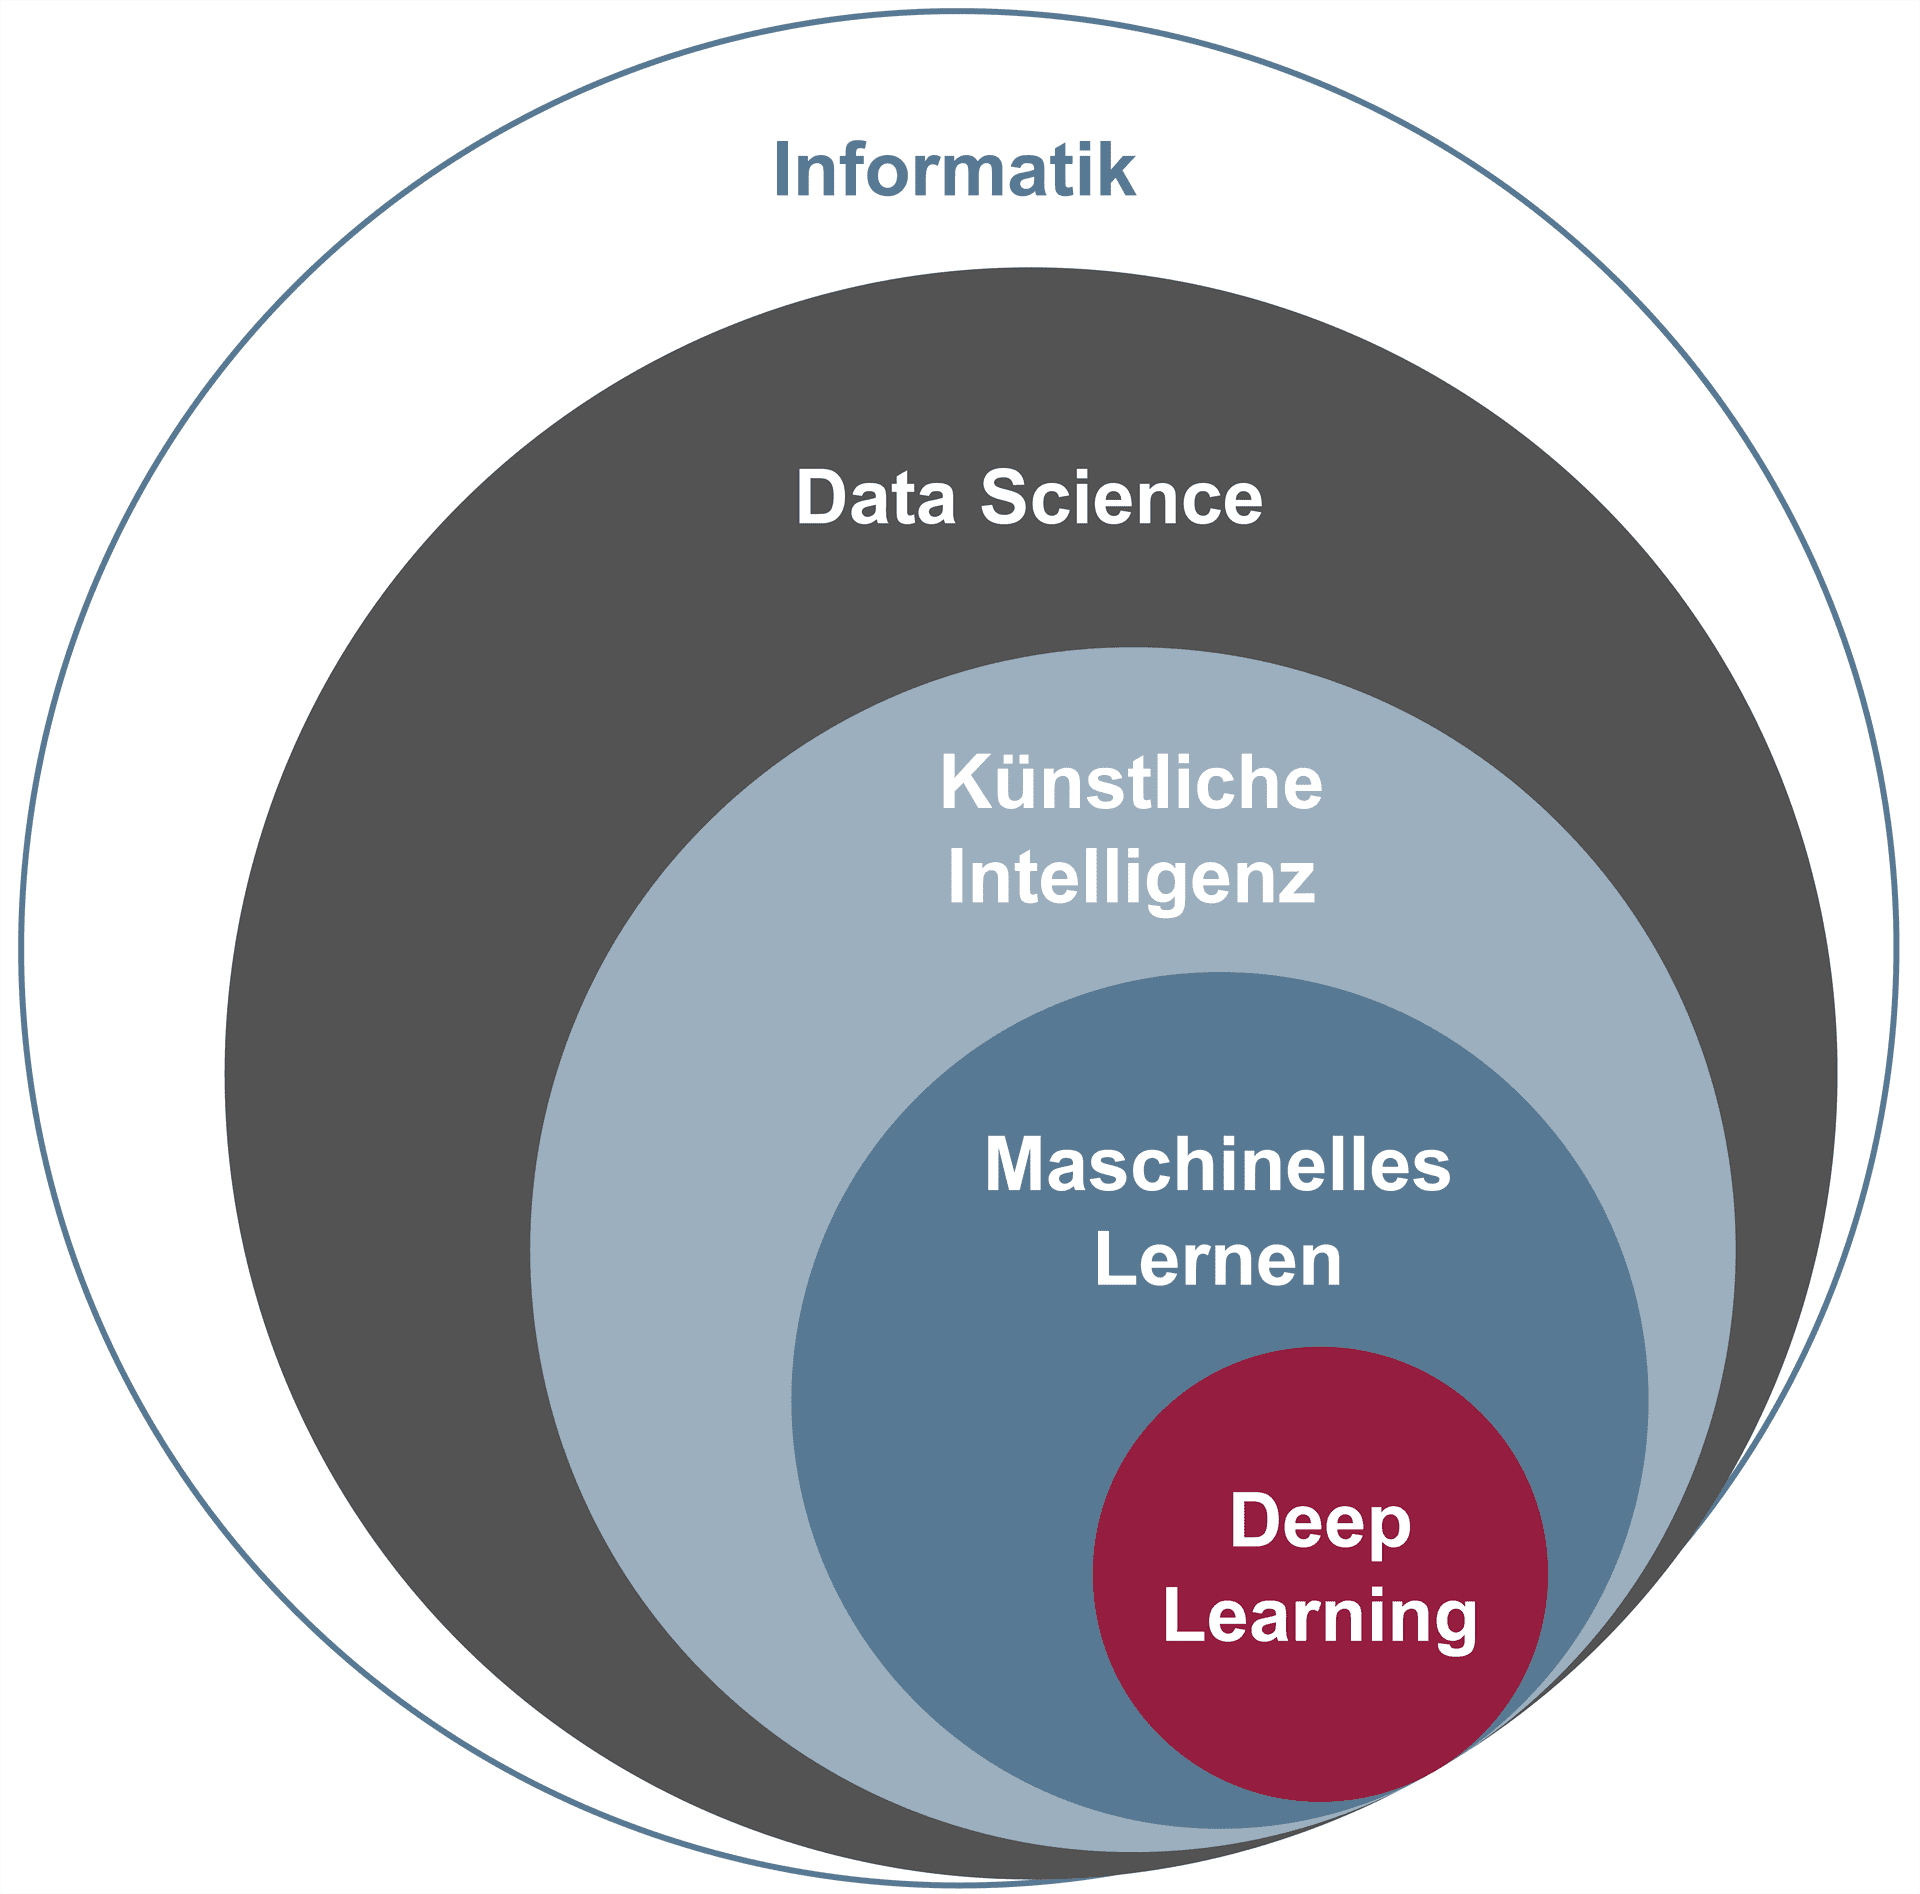
Auch im Alltag spielen Cybersicherheitsthemen eine große Rolle: Nutzer verwenden oft unsichere Passwörter, was die Wahrscheinlichkeit eines erfolgreichen Angriffs erhöht. Kriminelle nutzen Phishing gezielt aus, um persönliche Zugangsdaten zu erbeuten und so weitere digitale Konten zu kompromittieren. Das Standardwerk von Pohlmann bietet eine fundierte Einführung zu diesen und anderen Aspekten der Cybersicherheit. Die Wahrung der Privatsphäre ist ein zentrales Anliegen, insbesondere bei der Nutzung vielfältiger digitaler Dienste. Moderne Kryptografie, etwa mit Verfahren wie RSA, schafft dabei eine zusätzliche Sicherheitsebene, wenn Nachrichten oder Dateien verschlüsselt übertragen und gespeichert werden. Ein praktisches Beispiel: Eine Organisation könnte den Versand sensibler E-Mails mit RSA-Verschlüsselung veranlassen, um den Zugriff auf vertrauliche Informationen auf autorisierte Personen zu beschränken und externe Angreifer auszuschließen.
Im unternehmerischen Kontext kann Ransomware erhebliche Schäden verursachen, indem sie Systeme verschlüsselt und Lösegeld fordert. Die Bewertung von Investitionen in Sicherheit erfolgt zunehmend anhand des Return on Security Investment, der die Kosten für Schutzmaßnahmen gegen deren Nutzen abwägt. Ein Unternehmen muss kontinuierlich das Risiko analysieren und Schwachstellen identifizieren, um wirksam reagieren zu können. Das Schwachstellenmanagement ist dabei ein zentrales Element: Es steuert die zeitnahe Identifikation, Bewertung und Behebung von Schwachstellen in der IT-Infrastruktur. Ein Szenario wäre, dass eine Firma regelmäßige automatisierte Scans nutzt, um Schwachstellen zu erfassen und priorisierten Handlungsbedarf zu ermitteln.
Mit Blick auf die zunehmende Komplexität entwickelt sich das Thema Singularität, das den Moment beschreibt, an dem Maschinen eine überlegene Intelligenz entwickeln könnten, zu einem wichtigen Diskussionspunkt im Kontext digitaler Sicherheit. Social Engineering bleibt ein bewährtes Mittel, um Mitarbeitende zur Herausgabe vertraulicher Informationen zu verleiten. Die Einführung einer Software Bill of Materials gibt detaillierte Einblicke in eingesetzte Softwarekomponenten und deren Herkunft, was Transparenz bei Updates und Patches schafft. Spam und Spoofing sind weiterhin relevante Bedrohungen, die nicht nur die Ressourcen belasten, sondern auch gezielte Täuschungen ermöglichen. Die Absicherung von Datenübertragungen erfolgt mithilfe von TLS, während TPM als Hardwarekomponente zur Integritätsprüfung verwendet wird. Threat Intelligence hilft dabei, aktuelle Gefahrenlagen zu analysieren und gezielt auf Bedrohungen zu reagieren, wobei der Ansatz des Zero Trust alle Zugriffe regelmäßig überprüft, anstatt pauschal zu vertrauen.
Abschließend zeigt sich, dass Cybersicherheit ein vielschichtiges Feld mit ständig neuen Herausforderungen bleibt. Die fortschreitende Entwicklung der Technologien, zahlreiche Angriffsvektoren und die Notwendigkeit ganzheitlicher Strategien verdeutlichen, wie essenziell Verständnis, Prävention und kontinuierliche Anpassung für einen wirksamen Schutz in der digitalen Welt sind.